
eMudhra Certificate में बड़ी सुरक्षा चूक: 8 कमजोर सर्टिफिकेट्स से इंटरनेट पर खतरा, Browser कंपनियों ने उठाए कदम
भारतीय डिजिटल सिक्योरिटी कंपनी eMudhra से जुड़े आठ इंटरमीडिएट सर्टिफिकेट्स की प्राइवेट की में गंभीर कमजोरी सामने आई है। इस खुलासे के बाद इंटरनेट की सुरक्षा व्यवस्था को लेकर चिंता बढ़ गई है। CERT-In ने 21 अक्टूबर 2026 को इस मामले में एडवाइजरी जारी की है।

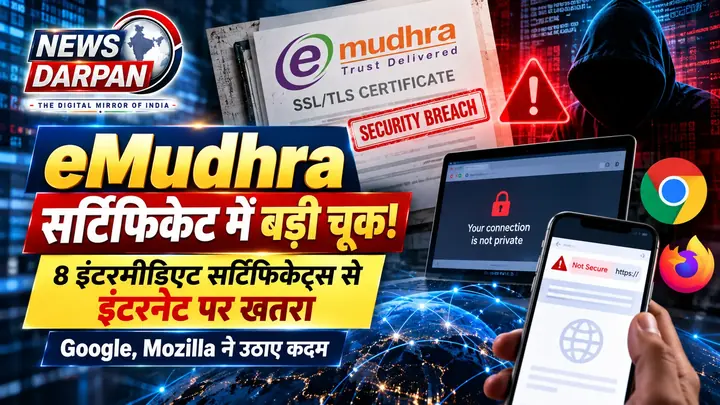
नई दिल्ली: भारतीय डिजिटल सिक्योरिटी कंपनी eMudhra से जुड़े आठ इंटरमीडिएट सर्टिफिकेट्स की प्राइवेट की में गंभीर कमजोरी सामने आई है। इस खुलासे के बाद Internet Security को लेकर चिंता बढ़ गई है। CERT-In ने 21 अक्टूबर 2026 को इस मामले में एडवाइजरी जारी की है। Google और Mozilla जैसे ब्राउजर निर्माताओं ने प्रभावित सर्टिफिकेट्स को ब्लॉक करने के लिए कदम उठाए हैं।
यह मामला इसलिए अहम है क्योंकि TLS सर्टिफिकेट्स का इस्तेमाल Browser और वेबसाइट के बीच सुरक्षित कनेक्शन बनाने और वेबसाइट की पहचान सत्यापित करने के लिए होता है। यदि कोई हमलावर प्रभावित प्राइवेट की का इस्तेमाल करके फर्जी सर्टिफिकेट जारी कर सके, तो कुछ परिस्थितियों में वह किसी असली वेबसाइट की नकल कर सकता है या नेटवर्क ट्रैफिक को पढ़ने अथवा बदलने की कोशिश कर सकता है। हालांकि, अभी उपलब्ध जानकारी से यह साबित नहीं होता कि इस कमजोरी के जरिए बड़े पैमाने पर यूजर्स का डेटा चोरी किया गया है।
eMudhra Certificate में आखिर क्या गड़बड़ी हुई?
CERT-In के मुताबिक, प्रभावित सर्टिफिकेट्स की प्राइवेट की बनाते समय पर्याप्त क्रिप्टोग्राफिक रैंडमनेस का इस्तेमाल नहीं हुआ। इसी वजह से ये की सामान्य सुरक्षित की के मुकाबले बेहद कमजोर थीं और सार्वजनिक जानकारी से इन्हें बहुत तेजी से रिकवर किया जा सकता था।
यह कमजोरी P-384 elliptic-curve क्रिप्टोग्राफी एल्गोरिदम में नहीं, बल्कि की जनरेशन की प्रक्रिया में थी। यानी समस्या उस तरीके में थी, जिससे सुरक्षा के लिए इस्तेमाल होने वाली सीक्रेट की तैयार की गईं।
Intermediate CA Certificate क्या होता है?
इंटरमीडिएट CA सर्टिफिकेट को इंटरनेट के भरोसे की व्यवस्था की एक कड़ी समझ सकते हैं। यह एक भरोसेमंद Root Certificate Authority और वेबसाइट के अंतिम TLS Certificate के बीच काम करता है।
यदि किसी इंटरमीडिएट CA की प्राइवेट की पर हमलावर का नियंत्रण हो जाए और संबंधित सिस्टम उस सर्टिफिकेट पर भरोसा करता रहे, तो हमलावर फर्जी वेबसाइट सर्टिफिकेट बनाने की कोशिश कर सकता है। इससे वेबसाइट की पहचान को लेकर भ्रम पैदा हो सकता है और कुछ परिस्थितियों में मैन-इन-द-मिडिल हमला संभव हो सकता है।
Google, Mozilla और Cloudflare ने क्या कदम उठाए?
इस घटना के बाद Cyber Security & टेक कंपनियों ने प्रभावित सर्टिफिकेट्स पर भरोसा रोकने के लिए अलग-अलग उपाय किए हैं।
- Google Chrome: Google ने 17 अक्टूबर को प्रभावित सार्वजनिक की के लिए ब्लॉकिंग अपडेट लागू किया। कंपनी ने समर्थित Android डिवाइसों के लिए भी सुरक्षा उपाय किए।
- Mozilla Firefox: Mozilla ने प्रभावित TLS इंटरमीडिएट सर्टिफिकेट्स को OneCRL ब्लॉकलिस्ट के जरिए ब्लॉक किया। कुछ विशेष कॉन्फिगरेशन वाले यूजर्स के लिए अतिरिक्त सुरक्षा अपडेट भी जारी किए गए।
- Cloudflare: कंपनी ने अपने इंफ्रास्ट्रक्चर पर सुरक्षा उपाय लागू किए और WARP, Cloudflare One Client तथा Cloudflare Tunnel जैसे प्रोडक्ट्स के लिए अपडेट जारी किए। Cloudflare ने अपनी सेवाओं की जांच में इस कमजोरी के सक्रिय दुरुपयोग का सबूत नहीं मिलने की बात कही।
हालांकि, सभी डिवाइस और एप्लिकेशन एक ही तरीके से सर्टिफिकेट की जांच नहीं करते। कुछ सॉफ्टवेयर अपने अलग Trust Store का इस्तेमाल करते हैं, इसलिए हर सिस्टम पर सुरक्षा अपडेट एक साथ पहुंचना जरूरी नहीं है।
क्या eMudhra के सभी सर्टिफिकेट और डिजिटल सिग्नेचर प्रभावित हैं?
नहीं। इस मामले में दायरे को समझना जरूरी है। eMudhra ने कहा है कि घटना विशिष्ट इंटरमीडिएट CA सर्टिफिकेट्स तक सीमित है। कंपनी के अनुसार, प्रभावित इंटरमीडिएट CA में से केवल एक प्रोडक्शन में इस्तेमाल हुआ था और इनमें से किसी ने भी वेबसाइटों या अन्य सेवाओं के लिए अंतिम यानी end-entity सर्टिफिकेट जारी नहीं किए थे। कंपनी ने यह भी कहा कि उसके Root CA की प्राइवेट की और दूसरे इंटरमीडिएट CA इस घटना से प्रभावित नहीं हुए।
CERT-In की एडवाइजरी के मुताबिक, eMudhra की घरेलू Digital Signature Certificate (DSC) और eSign सेवाएं भी इस घटना से प्रभावित नहीं हुईं। यह घटना कंपनी के सार्वजनिक वेब-सर्टिफिकेट ट्रस्ट इंफ्रास्ट्रक्चर से जुड़ी है।
Smartphone और Internet Users को क्या करना चाहिए?
आम यूजर्स के लिए फिलहाल सबसे जरूरी कदम अपने डिवाइस और एप्लिकेशन को अपडेट रखना है। इस घटना का मतलब यह नहीं है कि हर स्मार्टफोन या हर वेबसाइट असुरक्षित हो गई है।
यूजर्स इन बातों का ध्यान रखें:
- Browser अपडेट करें: Google Chrome, Mozilla Firefox, Edge और दूसरे ब्राउजर के उपलब्ध सुरक्षा अपडेट इंस्टॉल रखें।
- Operating System अपडेट रखें: Android, Windows, macOS और अन्य सिस्टम के सुरक्षा अपडेट को नजरअंदाज न करें।
- Certificate Warning को अनदेखा न करें: यदि ब्राउजर किसी वेबसाइट के सर्टिफिकेट को लेकर चेतावनी देता है, तो उसे नजरअंदाज करके आगे न बढ़ें।
- संदिग्ध लिंक से बचें: बैंकिंग या अन्य संवेदनशील सेवाओं में लॉगिन करते समय वेबसाइट का सही डोमेन जांचें।
- कंपनी के IT सिस्टम की जांच करें: संस्थानों और वेबसाइट संचालकों को अपने सर्टिफिकेट, Trust Store और एप्लिकेशन डिपेंडेंसी की समीक्षा करनी चाहिए।
सिर्फ HTTPS या लॉक का निशान दिखना हर स्थिति में इस बात की गारंटी नहीं है कि वेबसाइट भरोसेमंद है। HTTPS कनेक्शन को सुरक्षित बनाने में मदद करता है, जबकि वेबसाइट की असल पहचान की जांच भी उतनी ही जरूरी है।
Web Security के लिए क्यों अहम है यह मामला?
eMudhra Certificate से जुड़ी यह घटना दिखाती है कि इंटरनेट की सुरक्षा केवल मजबूत एन्क्रिप्शन एल्गोरिदम पर निर्भर नहीं करती। प्राइवेट की बनाते समय हुई एक गंभीर गलती भी उस भरोसे को कमजोर कर सकती है, जिस पर Browser, वेबसाइट और ऑनलाइन सेवाएं काम करती हैं।
फिलहाल ब्राउजर कंपनियों और सुरक्षा टीमों ने प्रभावित सर्टिफिकेट्स को ब्लॉक करने के कदम उठाए हैं। आगे की चुनौती यह सुनिश्चित करना है कि पुराने डिवाइस, अलग Trust Store इस्तेमाल करने वाले एप्लिकेशन और लंबे समय से अपडेट न हुए सिस्टम भी जरूरी सुरक्षा बदलाव अपना सकें।
अक्सर पूछे जाने वाले प्रश्न
eMudhra के सर्टिफिकेट्स में क्या सुरक्षा चूक सामने आई?
eMudhra से जुड़े आठ इंटरमीडिएट सर्टिफिकेट्स की प्राइवेट की बनाते समय पर्याप्त क्रिप्टोग्राफिक रैंडमनेस का इस्तेमाल नहीं हुआ, जिससे ये की बेहद कमजोर हो गईं।
इस कमजोरी से इंटरनेट यूजर्स को क्या खतरा हो सकता है?
हमलावर फर्जी वेबसाइट सर्टिफिकेट जारी करके किसी असली वेबसाइट की नकल कर सकता है या कुछ स्थितियों में नेटवर्क ट्रैफिक पढ़ने और बदलने की कोशिश कर सकता है।
Google और Mozilla ने इस मामले में क्या कदम उठाए?
Google ने प्रभावित सार्वजनिक की को ब्लॉक करने वाला अपडेट जारी किया, जबकि Mozilla ने प्रभावित TLS इंटरमीडिएट सर्टिफिकेट्स को OneCRL ब्लॉकलिस्ट के जरिए ब्लॉक किया।
क्या eMudhra के सभी सर्टिफिकेट और डिजिटल सिग्नेचर प्रभावित हैं?
नहीं, उपलब्ध जानकारी के मुताबिक इस मामले में केवल आठ प्रभावित इंटरमीडिएट सर्टिफिकेट्स की प्राइवेट की में कमजोरी सामने आई है।
ये भी पढ़ें
 International
इस्तीफे के दावे पर दिल्ली पुलिस की जांच, IPS सुमित झा के नाम से पोस्ट पर …
 International
IND vs NZ 1st T20I: न्यूजीलैंड के खिलाफ आज भारत की परीक्षा, श्रेयस अय्यर को टीम …
 International
Hardeep Singh Puri-Epstein Files: नई तस्वीर से मचा सियासी घमासान, राहुल गांधी ने पूछा, अमेरिका किसे …
 International
Orionids Meteor Shower 2026: आज रात आसमान में दिखेंगी टूटते तारों की चमक, जानें भारत में …
सबसे ज़्यादा पढ़ी गई
- 1
श्रावस्ती में सपा बैठक में हंगामा, नेता का माइक छीनने का आरोप
- 2
शामली में 50 से ज्यादा दुकानों के नाम कथित फर्जी बिल, लाखों भुगतान
- 3
शामली महिला का रिश्तेदारों पर 15 लाख के जेवर ले जाने का आरोप
- 4
हाथरस में आयुष्मान संविदा कर्मियों ने सौंपा ज्ञापन, 22 अक्टूबर से कार्य बहिष्कार की …
- 5
गन्ने की फसल नुकसान और मारपीट के आरोप, डीएम से जांच की मांग
टिप्पणियाँ
अभी कोई टिप्पणी नहीं। पहली टिप्पणी करें।