
जब डेटा लीक खबर बने: हर पत्रकार को पूछने चाहिए ये साइबर सुरक्षा सवाल
डेटा लीक की जिम्मेदार जांच में सबूत की पुष्टि, प्रभावित लोगों की सुरक्षा और जवाबदेही जरूरी है, निजी जानकारी को दोबारा फैलाना नहीं।

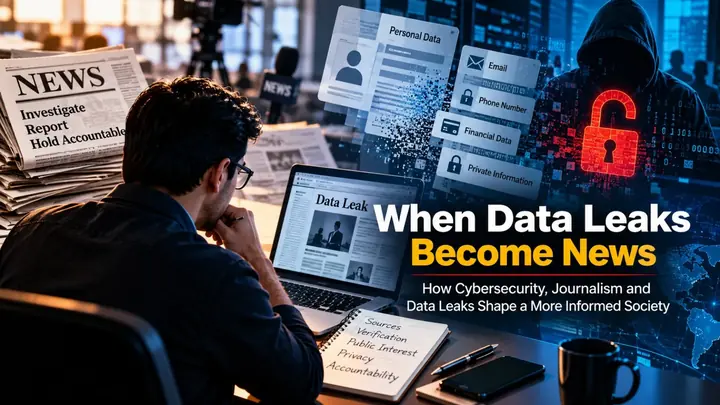
कोई डेटाबेस ऑनलाइन दिखाई देता है। उसमें नाम, फोन नंबर, ईमेल या वित्तीय जानकारी होती है। स्क्रीनशॉट फैलने लगते हैं और इसे “बहुत बड़ा डेटा ब्रीच” बताया जाता है। किसी न्यूजरूम के लिए यह खबर का अंत नहीं, बल्कि सावधानी से जांच शुरू करने का समय है।
डेटा लीक के मामले में तकनीक, निजता और सार्वजनिक जवाबदेही एक साथ जुड़ते हैं। तकनीकी चूक अहम है, लेकिन उससे भी जरूरी यह समझना है कि वह चूक कैसे हुई, किन लोगों को खतरा पैदा हुआ और जानकारी संभालने वाली संस्था ने क्या कदम उठाए।
लीक हुई फाइल सबूत हो सकती है, तैयार खबर नहीं
पहला सवाल यह होना चाहिए कि सामने आई सामग्री वास्तव में है क्या। कोई फाइल असली हो सकती है, उसमें कुछ बदलाव किए गए हो सकते हैं, वह पुराने डेटा लीक से तैयार की गई हो सकती है या उसे गलत तरीके से किसी कंपनी अथवा सरकारी एजेंसी से जोड़ा जा सकता है। रिकॉर्ड की बड़ी संख्या भी हमेशा सही तस्वीर नहीं देती, क्योंकि डेटाबेस में डुप्लिकेट और पुरानी एंट्री हो सकती हैं।
रिपोर्ट प्रकाशित करने से पहले बुनियादी दावों की जांच जरूरी है। डेटा कब जुटाया गया था? क्या सुरक्षित तरीके से चुना गया छोटा नमूना स्वतंत्र रूप से जांची जा सकने वाली जानकारी से मेल खाता है? क्या डेटाबेस के भीतर मौजूद संकेत, आधिकारिक बयान या तकनीकी सबूत उसके वास्तविक मालिक की पहचान करते हैं? क्या किसी भरोसेमंद साइबर सुरक्षा विशेषज्ञ ने डेटा को आगे फैलाए बिना उसकी जांच की है?
खबर में इस्तेमाल शब्द भी सबूत के मुताबिक होने चाहिए। पुष्टि किया गया डेटा ब्रीच, इंटरनेट पर खुला पड़ा डेटाबेस, किसी गुमनाम विक्रेता का दावा और ऑनलाइन घूम रहे रिकॉर्ड एक जैसी स्थिति नहीं हैं। हर मामले को “हैक” कहना पाठकों को भ्रमित कर सकता है और बिना सबूत किसी पर जिम्मेदारी डाल सकता है।
असल खबर जवाबदेही की है
लीक हुए रिकॉर्ड की संख्या सुर्खी बना सकती है, लेकिन जनहित की रिपोर्टिंग को इससे आगे जाना चाहिए। क्या संवेदनशील जानकारी पर्याप्त सुरक्षा के बिना रखी गई थी? क्या पहले मिली चेतावनियों को नजरअंदाज किया गया? डेटा कितने समय तक खुला रहा? क्या संस्था ने प्रभावित लोगों, नियामक एजेंसी या पुलिस को समय पर जानकारी दी? खतरे में आए लोगों की मदद के लिए क्या किया गया?
इन सवालों से रिपोर्ट सनसनी से निकलकर जिम्मेदारी तक पहुंचती है। इससे यह भी साफ होता है कि घटना बाहरी साइबर हमले, गलत सर्वर सेटिंग, कमजोर एक्सेस कंट्रोल, अंदरूनी व्यक्ति या किसी दूसरी चूक के कारण हुई। हुड पहना हैकर एक जाना पहचाना प्रतीक है, लेकिन कई गंभीर डेटा लीक साधारण मानवीय या प्रशासनिक गलती से भी शुरू होते हैं।
जनहित का मतलब हर जानकारी प्रकाशित करना नहीं
निजी जानकारी तक पहुंच मिल जाना उसे प्रकाशित करने का अधिकार नहीं देता। किसी डेटाबेस में घर का पता, पहचान संख्या, मेडिकल रिकॉर्ड, निजी बातचीत या ऐसे लोगों की जानकारी हो सकती है जिनका जांचे जा रहे गलत काम से कोई संबंध नहीं है।
कच्ची फाइल प्रकाशित करने से पहले हुआ नुकसान और बढ़ सकता है। जिम्मेदार रिपोर्टिंग में गैर जरूरी पहचान हटाई जानी चाहिए, डाउनलोड होने वाले डेटाबेस का लिंक नहीं देना चाहिए और केवल उतनी सामग्री सामने रखनी चाहिए जितनी जनहित से जुड़ा तथ्य साबित करने के लिए जरूरी है। सुरक्षा की विफलता साबित करने के लिए पीड़ितों की निजी जानकारी को खोजने योग्य बनाना जरूरी नहीं है।
संपादकों को यह भी सोचना चाहिए कि लीक हुए डेटा में शामिल लोगों से संपर्क करने पर कहीं उनका खतरा तो नहीं बढ़ेगा। पुष्टि के लिए संपर्क जरूरी हो तो वह सीमित और सुरक्षित तरीके से किया जाए। व्यक्ति को साफ बताया जाए कि उसका संपर्क विवरण कैसे मिला।
सबूत और स्रोत, दोनों की सुरक्षा करें
लीक हुई फाइलों में छिपे जोखिम हो सकते हैं। उनमें मालवेयर, ट्रैकिंग लिंक या स्रोत की पहचान बताने वाला मेटाडेटा मौजूद हो सकता है। संदिग्ध फाइलों को अलग सुरक्षित सिस्टम में खोलना चाहिए, उनकी मूल कॉपी बिना बदलाव सुरक्षित रखनी चाहिए और यह दर्ज करना चाहिए कि सामग्री कब और किस माध्यम से मिली। उसकी पहुंच केवल जरूरी टीम तक सीमित होनी चाहिए।
गोपनीय बातचीत की सुरक्षा भी उतनी ही जरूरी है। ईमेल अकाउंट में सेंध, बिना लॉक का फोन या खुला साझा क्लाउड फोल्डर अप्रकाशित जांच और सूत्रों की पहचान उजागर कर सकता है। मजबूत और अलग पासवर्ड, मल्टीफैक्टर ऑथेंटिकेशन, जरूरत के मुताबिक एन्क्रिप्टेड बातचीत, समय पर सॉफ्टवेयर अपडेट और भरोसेमंद बैकअप पत्रकारिता की बुनियादी सुरक्षा हैं।
पत्रकारों को साइबर समझ क्यों चाहिए
रिपोर्टर को पेनिट्रेशन टेस्टर बनने की जरूरत नहीं है। उसे इतनी तकनीकी समझ जरूर होनी चाहिए कि वह सटीक सवाल पूछ सके और कमजोर दावे पहचान सके। इसमें डेटा ब्रीच और गलती से खुले डेटाबेस का अंतर समझना, मेटाडेटा की सीमाएं जानना, डिजिटल सबूत सुरक्षित रखना और फिशिंग या फर्जी पहचान के आम तरीकों को पहचानना शामिल है।
मजबूत जांच अक्सर टीमवर्क से बनती है। साइबर सुरक्षा विशेषज्ञ बता सकते हैं कि सिस्टम में चूक कैसे हुई और उपलब्ध सबूत क्या साबित करते हैं। पत्रकार संस्था के फैसलों, जवाबदेही और लोगों पर पड़े असर की जांच कर सकते हैं। संपादक और कानूनी सलाहकार यह परख सकते हैं कि प्रकाशन जनहित में है या नहीं और गैर जरूरी नुकसान कैसे रोका जाए।
न्यूजरूम के लिए सीधी चेकलिस्ट
- घटना लिखने से पहले डेटा का स्रोत, तारीख और मालिकाना संबंध जांचें।
- पुष्टि किए गए तथ्यों को गुमनाम स्रोत या विक्रेता के दावों से अलग रखें।
- पासवर्ड, पहचान संख्या, वित्तीय रिकॉर्ड या पूरा निजी डेटाबेस प्रकाशित न करें।
- पूछें कि सुरक्षा कमजोरी की जानकारी किसे थी, कब थी और उसके बाद क्या किया गया।
- सूत्र की पहचान बचाएं, मूल सबूत सुरक्षित रखें और उसे संभालने का रिकॉर्ड बनाएं।
- स्रोत की पहचान उजागर किए बिना संबंधित संस्था को जवाब देने का उचित मौका दें।
- प्रभावित लोगों के काम की जानकारी दें, लेकिन खतरे को बढ़ा चढ़ाकर न बताएं।
आखिरी कसौटी भरोसा है
सिर्फ चमकदार बयान खराब साइबर सुरक्षा की भरपाई नहीं कर सकता। उसी तरह तेज सुर्खी, जांच की जगह नहीं ले सकती। पाठकों को पता होना चाहिए कि क्या हुआ, सबूत क्या साबित करते हैं, किसे नुकसान पहुंच सकता है और आगे क्या बदलना चाहिए।
न्यूजरूम पर भी यही कसौटी लागू होती है। पत्रकारिता तब भरोसा कमाती है जब वह डेटा लीक की जांच करे, लेकिन डेटा में मौजूद लोगों का शोषण न करे। साइबर सुरक्षा अब सूत्रों की रक्षा, डिजिटल सबूत संभालने और रोजमर्रा के संपादकीय फैसलों का हिस्सा है। इसलिए यह केवल तकनीकी विशेषज्ञों का काम नहीं, पत्रकारिता की जिम्मेदारी भी है।
अक्सर पूछे जाने वाले प्रश्न
ये भी पढ़ें
 Technology
एआई फोटो फिल्टर: तस्वीर अपलोड करने से पहले सात प्राइवेसी जांच
 Cyber Security
मुजफ्फरनगर कॉलेज में छात्रों को साइबर ठगी से बचने के तरीके बताए
 Technology
गूगल ने लॉन्च किया नया जेमिनी 3.8 फ्लैश, कोडिंग में अब तक सबसे तेज
 Cyber Security
कानपुर पुलिस और IIT कानपुर ने साइबर अपराध से लड़ने के लिए मिला हाथ
सबसे ज़्यादा पढ़ी गई
- 1
54वें विशाल कुश्ती दंगल में पहलवानों ने दिखाया दमखम, काजल बनीं महिला केसरी और …
- 2
श्रावस्ती में बड़ा फेरबदल, कई अफसरों के बदले प्रभार
- 3
हाथरस के ऐहन गांव में ठाकुर जी मेले पर सजा कुश्ती दंगल
- 4
महाभारत काल से जुड़ा माना जाता है शहडोल का शमी वृक्ष
- 5
हाथरस में पूर्व पालिकाध्यक्ष ने शिक्षकों से भाजपा प्रत्याशियों के लिए वोट मांगे
टिप्पणियाँ
अभी कोई टिप्पणी नहीं। पहली टिप्पणी करें।